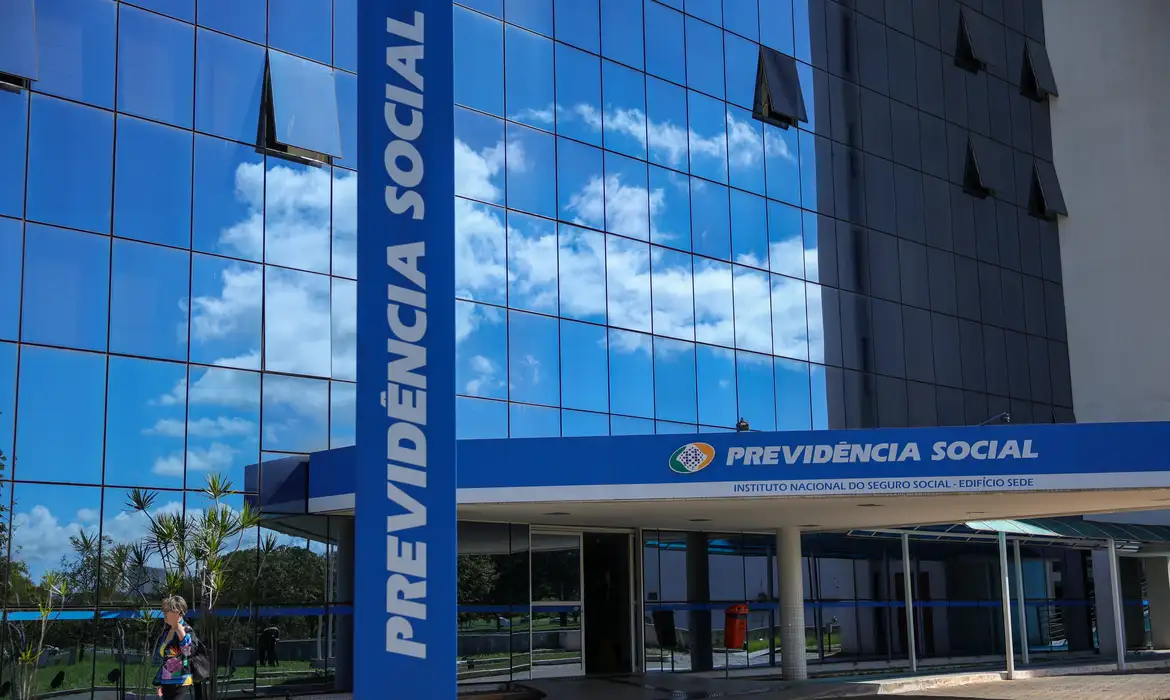
O Ministério da Previdência Social implementou, nesta quarta-feira (21), novas regras para a gestão e proteção de dados pessoais sob a guarda dos órgãos, unidades e autarquias vinculadas à pasta.

Instituída por meio da Portaria nº 1.157, a Política de Segurança da Informação estabelece princípios, diretrizes, responsabilidades e competências a serem observadas por servidores públicos, empregados, prestadores de serviço e demais pessoas autorizadas a acessar dados gerados, custodiados, manipulados, utilizados ou armazenados no âmbito do ministério e de seus órgãos.
O estabelecimento da política ocorre em meio às investigações acerca de esquemas fraudulentos que lesaram milhões de beneficiários da Previdência Social em todo o país, por meio de descontos em folha, não autorizados, relativos a mensalidades associativas e créditos consignados que beneficiários do Instituto Nacional do Seguro Social (INSS) afirmam não ter contratado.
As fraudes nos benefícios pagos pelo INSS – uma autarquia subordinada ao Ministério da Previdência Social – dependem, em grande parte, do acesso indevido ou da manipulação de informações oficiais sobre os beneficiários, como dados dos segurados, históricos de contribuição, entre outros “ativos de informação”. A Política de Segurança da Informação busca, justamente, tornar o acesso a esses dados mais rigoroso e seletivo.
Riscos Cibernéticos
Segundo o texto da portaria assinada pelo ministro Wolney Queiroz, as novas regras buscam “proteger ativos de informação e conhecimentos gerados ou recebidos” e “contribuir para a gestão eficiente dos riscos cibernéticos e operacionais, limitando-os a níveis aceitáveis”.
A nova política ministerial também deverá nortear a elaboração de futuras normas ministeriais que tratem da segurança da informação, com base nos princípios de disponibilidade, integridade, confidencialidade, autenticidade e rastreabilidade.
A política integra o Sistema de Gestão de Segurança da Informação ministerial, que contempla os seguintes aspectos e processos: tratamento da informação; segurança física e do ambiente; gestão de incidentes em segurança da informação; gestão de ativos; gestão do uso dos recursos operacionais e de comunicações (e-mail, acesso à internet, mídias sociais e computação em nuvem); controles de acesso; gestão de riscos; gestão de continuidade e auditoria e conformidade.
O texto da portaria também estabelece que “toda e qualquer informação gerada, custodiada, manipulada, utilizada ou armazenada” pelo ministério e por seus órgãos “compõe o rol de ativos de informação” a ser protegida.
Para isso, os usuários do Sistema de Gestão de Segurança da Informação, bem como os dispositivos automatizados, possuam apenas as permissões de acesso necessárias ao desempenho de suas funções, com o uso de múltiplos métodos de verificação para acesso que deverão ser periodicamente auditados e revisados. Além disso, caso o usuário mude de função, seu acesso deverá ser imediatamente revogado.
Em conformidade com a Lei Geral de Proteção de Dados Pessoais (LGPD), o ministério se compromete a coletar apenas os dados pessoais necessários para o desempenho de suas competências e, sempre que possível, com o consentimento dos titulares dos dados.
A pasta e seus órgãos também implementarão medidas técnicas e administrativas para proteger os dados pessoais contra acessos não autorizados e incidentes, assegurando que sejam usados exclusivamente para os fins para os quais foram coletados.
Prevenção
Uma segunda portaria do Ministério da Previdência Social publicada, hoje, no Diário Oficial da União, institui a Equipe de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos.
Compete ao grupo facilitar, coordenar e executar as atividades de prevenção, tratamento e resposta a incidentes cibernéticos no âmbito do Ministério da Previdência Social e promover a cooperação com outras equipes, incluindo a participação em fóruns e redes relativas à segurança da informação.
A equipe será formada por três integrantes da Coordenação de Tecnologia da Informação da Secretaria-Executiva do Ministério da Previdência Social e seus respectivos substitutos, que desempenharão atividades relacionadas ao tratamento e resposta a incidentes em redes computacionais.
Agência Brasil